Domain iiav.de kaufen?
Wir ziehen mit dem Projekt
iiav.de um.
Sind Sie am Kauf der Domain
iiav.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iiav.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrzeug-Elektronik im Modell, Ratgeber von Claus DahlDie fortschreitende Digitalisierung der Modelleisenbahn hat sich noch nicht auf allen Modellbahnanlagen durchgesetzt. Vielmehr gibt es auch weiterhin zahlreiche Modelleisenbahner, die bei der Steuerung ihrer Anlage auf die bewährte analoge Technik nicht verzichten wollen oder denen einen Digitalisierung schlicht zu teuer ist. Claus Dahl konzentriert sich in diesem Buch auf die Elektronik der Fahrzeuge und zeigt zahlreiche Wege auf, wie moderne Technik bei der Modellbahnsteuerung genutzt werden kann. Dafür bietet der Elektronik-Experte ausgewählte Bauanleitungen für den analogen Gleichstrombetrieb einer Modellbahnanlage.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
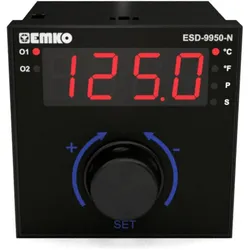
Emko Temperaturregler, AutomatisierungDer Drehregler dient neben dem Einstellen des Temperatur-Sollwerts auch als Steuerzentrale, um die Einstellungen vorzunehmen. Durch Drücken des Drehreglers wird das Menü geöffnet und die Einstellungen können vorgenommen werden. Mit dem Universal-Sensoreingang für Thermoelemente und Widerstandsthermometer können nahezu alle gängigen Sensortypen angeschlossen werden. Der angeschlossene Sensortyp wird einfach in den Einstellungen ausgewählt.121,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wachendorff salregler, AutomatisierungWir vereinen bewährte Hardware mit neuer Technologie. Mit einem universellen Eingang für fast alle handelsüblichen Temperatursensoren, Potentiometer sowie Prozesssignale, einer universellen Spannungsversorgung und modernen Programmier-, Bedien- und Kontrolltechnologien ist dieser Regler für fast alle Applikationen einsetzbar. Neben einem hervorragenden Preis-Leistungs-Verhältnis und einer hohen Qualität besticht der Regler durch sein robustes Gehäuse und sein brillantes Display. Mit der Wachendorff EMG App erleben Sie eine ganz neue Möglichkeit, den Universalregler zu parametrieren. Die Wachendorff EMG App ist zur Zeit nur für Android-Betriebssysteme entwickelt worden, andere Betriebssysteme wie Apple iOS werden zur Zeit nicht von der App unterstützt. Die Entwicklung einer Wachendorff EMG App für iOS-Betriebssysteme hat bereits begonnen. Die App erlaubt Ihnen das Lesen, Schreiben, Programmieren und Verwalten Ihrer Wachendorff-Geräte mit NFC-Schnittstelle. Durch die Verbindung via NFC wird der Universalregler automatisch erkannt und die App öffnet sich. Dazu müssen Sie Ihr Smartphone nur wenige Sekunden vor den Regler halten. Nach dem erfolgreichen Auslesen der vorhandenen Parameter können Sie anschliessend jeden Parameter individuell einsehen und bei Bedarf beliebig ändern. Genauso können Sie die ausgelesene Konfiguration einfach auf Ihrem Smartphone abspeichern und jederzeit neu laden. Nachdem Sie die gewünschten Parameter geändert haben, können Sie die neue Konfiguration in das Gerät laden. Ebenso können Sie die abgespeicherte Konfigurationsdatei (.atr Backup-Datei) versenden.239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Verstellbares Auto Kofferraum Organizer Gepäcknetz - Ordnung und Sicherheit für Ihr Fahrzeug MVerstellbares Auto Kofferraum Organizer Gepäcknetz für Ordnung und Sicherheit. Verhindert Verrutschen, flexibel anpassbar, einfache Installation. Ideal für Einkäufe, Sportausrüstung und Werkzeuge. Nylon Material, Schwarz. Sichere Aufbewahrung: Dieses verstellbare Auto Kofferraum Organizer Gepäcknetz sorgt für eine sichere und ordentliche Aufbewahrung von Gegenständen in Ihrem Kofferraum. Es verhindert, dass Gegenstände während der Fahrt verrutschen oder umfallen, was nicht nur die Sicherheit erhöht, sondern auch Beschädigungen an Ihren Sachen vermeidet. Ideal für Einkäufe, Sportausrüstung, Werkzeuge und andere lose Gegenstände. Das Gepäcknetz ist kompatibel mit den meisten Automodellen und lässt sich einfach installieren und anpassen. Nutzen Sie den Kofferraum optimal aus und schaffen Sie mehr Ordnung mit diesem praktischen Organizer. Flexibel & Anpassbar: Die Flexibilität und Anpassbarkeit dieses Gepäcknetzes ermöglichen es Ihnen, den verfügbaren Platz im Kofferraum optimal zu nutzen. Dank der verstellbaren Gurte können Sie die Größe und Form des Netzes an Ihre Bedürfnisse anpassen. Egal, ob Sie kleine oder große Gegenstände transportieren, das Netz hält alles sicher an seinem Platz. Die elastischen Bänder sorgen für zusätzlichen Halt und verhindern, dass Gegenstände herausfallen. Dieses Gepäcknetz ist kompatibel mit verschiedenen Fahrzeugtypen und bietet eine vielseitige Lösung für die Organisation Ihres Kofferraums. Es ist die perfekte Ergänzung für jeden Autofahrer, der Wert auf Ordnung und Sicherheit legt. Einfache Installation: Die Installation dieses Auto Kofferraum Organizer Gepäcknetzes ist denkbar einfach und erfordert kein Werkzeug. Befestigen Sie das Netz einfach an den vorhandenen Befestigungspunkten in Ihrem Kofferraum. Die verstellbaren Gurte ermöglichen eine schnelle und unkomplizierte Anpassung an die Größe Ihres Kofferraums. Das leichte und dennoch robuste Material sorgt für eine lange Lebensdauer und eine zuverlässige Leistung. Dieses Gepäcknetz ist kompatibel mit einer Vielzahl von Fahrzeugmodellen und bietet eine praktische Lösung für die Organisation Ihres Kofferraums. Sparen Sie Zeit und Mühe bei der Installation und genießen Sie sofort die Vorteile eines aufgeräumten Kofferraums. Spezifikationen: Farbe: Schwarz Material: Nylon Größe S: Länge: 45 cm, Breite: 20 cm, Höhe: 0.5 cm Größe M: Länge: 55 cm, Breite: 20 cm, Höhe: 0.5 cm Das Paket beinhaltet: 1x Verstellbarer Auto Kofferraum Organizer Gepäcknetz12,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrzeug-Elektronik im Modell, Ratgeber von Claus DahlDie fortschreitende Digitalisierung der Modelleisenbahn hat sich noch nicht auf allen Modellbahnanlagen durchgesetzt. Vielmehr gibt es auch weiterhin zahlreiche Modelleisenbahner, die bei der Steuerung ihrer Anlage auf die bewährte analoge Technik nicht verzichten wollen oder denen einen Digitalisierung schlicht zu teuer ist. Claus Dahl konzentriert sich in diesem Buch auf die Elektronik der Fahrzeuge und zeigt zahlreiche Wege auf, wie moderne Technik bei der Modellbahnsteuerung genutzt werden kann. Dafür bietet der Elektronik-Experte ausgewählte Bauanleitungen für den analogen Gleichstrombetrieb einer Modellbahnanlage.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Emko Temperaturregler, AutomatisierungDer Drehregler dient neben dem Einstellen des Temperatur-Sollwerts auch als Steuerzentrale, um die Einstellungen vorzunehmen. Durch Drücken des Drehreglers wird das Menü geöffnet und die Einstellungen können vorgenommen werden. Mit dem Universal-Sensoreingang für Thermoelemente und Widerstandsthermometer können nahezu alle gängigen Sensortypen angeschlossen werden. Der angeschlossene Sensortyp wird einfach in den Einstellungen ausgewählt.121,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wachendorff salregler, AutomatisierungWir vereinen bewährte Hardware mit neuer Technologie. Mit einem universellen Eingang für fast alle handelsüblichen Temperatursensoren, Potentiometer sowie Prozesssignale, einer universellen Spannungsversorgung und modernen Programmier-, Bedien- und Kontrolltechnologien ist dieser Regler für fast alle Applikationen einsetzbar. Neben einem hervorragenden Preis-Leistungs-Verhältnis und einer hohen Qualität besticht der Regler durch sein robustes Gehäuse und sein brillantes Display. Mit der Wachendorff EMG App erleben Sie eine ganz neue Möglichkeit, den Universalregler zu parametrieren. Die Wachendorff EMG App ist zur Zeit nur für Android-Betriebssysteme entwickelt worden, andere Betriebssysteme wie Apple iOS werden zur Zeit nicht von der App unterstützt. Die Entwicklung einer Wachendorff EMG App für iOS-Betriebssysteme hat bereits begonnen. Die App erlaubt Ihnen das Lesen, Schreiben, Programmieren und Verwalten Ihrer Wachendorff-Geräte mit NFC-Schnittstelle. Durch die Verbindung via NFC wird der Universalregler automatisch erkannt und die App öffnet sich. Dazu müssen Sie Ihr Smartphone nur wenige Sekunden vor den Regler halten. Nach dem erfolgreichen Auslesen der vorhandenen Parameter können Sie anschliessend jeden Parameter individuell einsehen und bei Bedarf beliebig ändern. Genauso können Sie die ausgelesene Konfiguration einfach auf Ihrem Smartphone abspeichern und jederzeit neu laden. Nachdem Sie die gewünschten Parameter geändert haben, können Sie die neue Konfiguration in das Gerät laden. Ebenso können Sie die abgespeicherte Konfigurationsdatei (.atr Backup-Datei) versenden.239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jumo 60003225, AutomatisierungDer 1-polige mechanische Einbauthermostat von Jumo ist ein zuverlässiges Automatisierungsgerät, das für den Einsatz unter anspruchsvollen Bedingungen konzipiert wurde. Mit einem robusten Gehäuse aus verzinktem Stahlblech bietet dieser Temperaturwächter eine hohe Widerstandsfähigkeit und Langlebigkeit. Das Messsystem basiert auf dem Flüssigkeitsausdehnungsprinzip und ermöglicht eine präzise Temperaturmessung bis zu einer maximalen Fühlertemperatur von 345 °C. Der glatte Rundfühler aus Edelstahl sorgt für eine effektive Temperaturerfassung, während die flexible Kupfer-Fernleitung eine einfache Installation ermöglicht. Die Temperaturkompensation minimiert den Einfluss der Umgebungstemperatur auf den Schaltkopf, was die Genauigkeit des Geräts erhöht. Der Thermostat ist einfach zu bedienen, da die Abschalttemperatur über eine Skala eingestellt werden kann und keine zusätzliche Hilfsenergie für die Temperaturmessung benötigt wird. Mit einer hohen Schaltpunktgenauigkeit von +/- 3 % im oberen Skalendrittel ist dieser Temperaturwächter eine ausgezeichnete Wahl für verschiedene Automatisierungsanwendungen. - Robustes Gehäuse aus verzinktem Stahlblech für hohe Widerstandsfähigkeit - Messsystem nach dem Flüssigkeitsausdehnungsprinzip mit maximaler Fühlertemperatur von 345 °C - Flexible Kupfer-Fernleitung mit PVC-Schutzschlauch für einfache Installation - Hohe Schaltpunktgenauigkeit von +/- 3 % im oberen Skalendrittel - Keine zusätzliche Hilfsenergie für die Temperaturmessung erforderlich.112,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dahl, Claus: Fahrzeug-Elektronik im ModellFahrzeug-Elektronik im Modell , Die fortschreitende Digitalisierung der Modelleisenbahn hat sich noch nicht auf allen Modellbahnanlagen durchgesetzt. Vielmehr gibt es auch weiterhin zahlreiche Modelleisenbahner, die bei der Steuerung ihrer Anlage auf die bewährte analoge Technik nicht verzichten wollen oder denen einen Digitalisierung schlicht zu teuer ist. Claus Dahl konzentriert sich in diesem Buch auf die Elektronik der Fahrzeuge und zeigt zahlreiche Wege auf, wie moderne Technik bei der Modellbahnsteuerung genutzt werden kann. Dafür bietet der Elektronik-Experte ausgewählte Bauanleitungen für den analogen Gleichstrombetrieb einer Modellbahnanlage. , Verankerungen > Transportsysteme , Erscheinungsjahr: 202208, Produktform: Kartoniert, Titel der Reihe: Die Modellbahn-Werkstatt##, Autoren: Dahl, Claus, Seitenzahl/Blattzahl: 183, Abbildungen: 95 farbige Fotos, 102 Zeichnungen, Keyword: Anlage; Anlagen; Elektrik; Elektronik; Modell; Modellbahn; Modellbahn-Anlage; Modellbahnanlage; Modellbahnanlagen; Modellbau; Modelleisenbahn; Modelleisenbahn-Anlage; Modelleisenbahn-Anlagen; Modelleisenbahnanlage; Modelleisenbahnanlagen; Technik; transpress, Fachschema: Eisenbahn / Modellbahn~Modellbahn~Modelleisenbahn~Modell (technisch) - Modellbau, Fachkategorie: Verkehr: Ratgeber, Sachbuch~Modellbau und Konstruktion, Thema: Orientieren, Imprint-Titels: Die Modellbahn-Werkstatt, Warengruppe: HC/Modellbau, Fachkategorie: Modelleisenbahnen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Motorbuch Verlag, Verlag: Motorbuch Verlag, Verlag: Pietsch, Paul, Verlage GmbH & Co. KG, Länge: 228, Breite: 163, Höhe: 14, Gewicht: 434, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.